
باز نشدن سایت های ایرانی در هفتههای اخیر برای برخی کاربران به مسئلهای قابل توجه تبدیل شده است؛ بهویژه زمانی که مراجعه به سایتهای رسمی با هشدارهای امنیتی مرورگر یا اختلال در برقراری ارتباط مواجه میشود. این مسئله در ظاهر ممکن است یک مشکل فنی ساده به نظر برسد، اما پشت آن مفاهیمی مانند گواهی دیجیتال، مرجع صدور گواهی، زنجیره اعتماد و محدودیتهای بینالمللی قرار دارد. تداوم باز نشدن سایت های ایرانی میتواند اهمیت زیرساختهای اعتماد دیجیتال و مدیریت گواهیهای امنیتی را بیش از گذشته نمایان کند.
به گزارش ثروت فردا، باز نشدن سایت های ایرانی تنها به وضعیت یک وبسایت خاص محدود نمیشود و میتواند نشانهای از پیچیدگیهای فزاینده در دسترسی برخی نهادها به زیرساخت اعتماد دیجیتال جهانی باشد. گواهیهای TLS و SSL یکی از اجزای اصلی این سازوکار هستند و مرورگرها هنگام برقراری ارتباط امن، اعتبار گواهی و زنجیره اعتماد آن را بررسی میکنند.
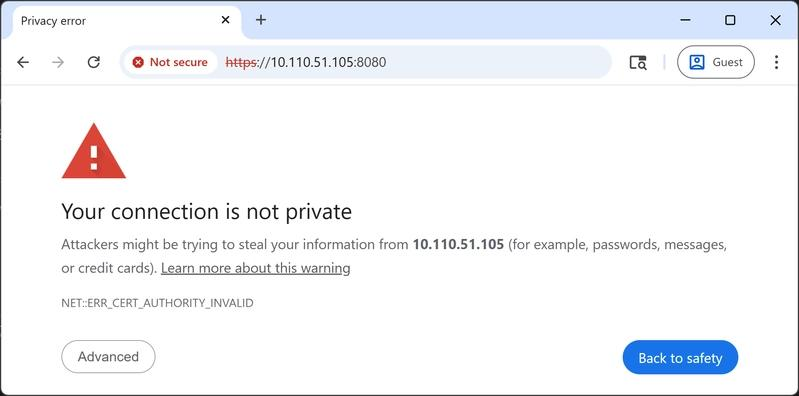
از این منظر، بررسی دلایل باز نشدن سایت های ایرانی میتواند تصویر دقیقتری از چالشهای فنی و زیرساختی پیش روی خدمات آنلاین ارائه دهد.در کنار این موارد، باز نشدن سایت های ایرانی میتواند بر اعتماد کاربران به خدمات آنلاین نیز اثر بگذارد. زمانی که کاربران بارها با خطای امنیتی یا اختلال دسترسی مواجه شوند، احتمال کاهش اعتماد آنها به خدمات دیجیتال افزایش پیدا میکند. بنابراین، رفع عوامل مؤثر بر باز نشدن سایت های ایرانی و ایجاد زیرساخت پایدار برای گواهیهای امنیتی، میتواند نقش مهمی در حفظ امنیت و تجربه کاربری داشته باشد.
در چنین شرایطی، باز نشدن سایت های ایرانی میتواند علاوه بر ایجاد اختلال در دسترسی کاربران، ضرورت توجه به تمدید بهموقع گواهیها، پایداری مراجع صدور گواهی و سازگاری خدمات با مرورگرهای مختلف را افزایش دهد. همچنین، تجربه باز نشدن سایت های ایرانی نشان میدهد که اعتماد دیجیتال بخش مهمی از دسترسی پایدار به خدمات عمومی آنلاین است و مدیریت صحیح آن میتواند از تکرار اختلالهای مشابه جلوگیری کند.
مرورگرها به کاربران هشدار امنیتی میدهند؛
چرا سایتهای ایرانی باز نمیشوند؟
بعد از جنگ فشار تحریمی به سایتهای ایرانی مضاعف شد و حالا بیش از پیش، نهادهای رسمی و غیررسمی داخلی برای دریافت گواهینامههای لازم با چالشهای جدیدی روبهرو شدهاند. برخی این اقدامات غربیها را فاز تازهای از ادامه جنگ علیه ایران میدانند.
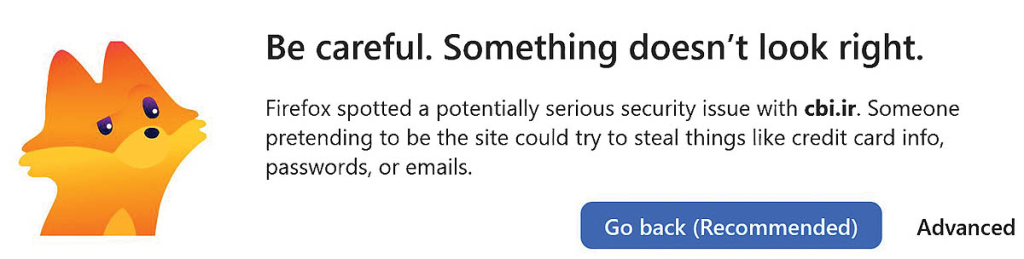
حامد اناری: اخیرا کاربران ایرانی برای دسترسی به سایت نهادهای رسمی با مشکل مواجه شدهاند؛ از جمله سایت بانک مرکزی و سایت تنظیم مقررات و چند نمونه دیگر. موضوع پیچیدهای هم در میان نیست. نهادهای رسمی ایرانی برای جلب اعتماد دیجیتال و دریافت گواهینامههای لازم مشکل دارند. گواهینامههایی که بدون آنها دستکم حضورشان در وب با چالش روبهرو خواهد شد.
مثلا بانک مرکزی در اطلاعیهای رسمی، این اختلال را به اقدامات خصمانه دشمنان نسبت داد و اعلام کرد گواهی فنی-امنیتی برخی از پایگاههای وابسته به این بانک از سوی تامینکننده خارجی لغو شده است. بررسی فنی دقیقتر نشان میدهد مسیر تامین این گواهیها، حداقل در یک نمونه مستندشده، از صادرکنندگانی غیرغربی، از جمله یک شرکت چینی، عبور کرده است. مسیری که هرچند برای دور زدن محدودیتهای بینالمللی طراحی شده، خود نیز از همان آسیبپذیری در امان نمانده است.
سرنخ ماجرا
نقطه عزیمت ورود به سایت تنظیم مقررات برای بحث دیگری بود که از شما چه پنهان به حاشیه رفت. سرنخی که ختم به طرح این گزارش شد ماندن پشت درهای مجازی سایت سازمان تنظیم مقررات بود. سرنخی که به رشتهای بلندتر بدل شد. بعد از بررسی گواهی امنیتی دامنه سازمان تنظیم مقررات (cra.ir) نتیجه آن شد که صادرکننده آن، یک شرکت چینی به نام TrustAsia بوده است. شرکتی که خود، برای معتبر شناختهشدن در مرورگرهای جهانی، از یک نهاد صدور گواهی لهستانی به نام Certum ضمانت گرفته است.
زنجیرهای سهحلقهای که در نهایت به گواهیای منتهی میشود که اکنون باطل یا منقضی شده است. در این شرایط نمیتوان در مورد منقضی شدن یا چرایی باز نشدن وبسایتها دقیق سخن گفت. برای رسیدن به این نتیجه نیاز به تایید خود سازمان خواهیم داشت. البته این تنها سایت تنظیم مقررات نیست که خود جایگاه مهمی در معماری شبکه اینترنت ایران دارد، آن هم شبکهای که اعمال فیلترینگ گسترده بر آن سبب بروز میزان بالایی آلودگی در تاروپود آن شده است. بانک مرکزی نمونه دوم همین الگو به شمار میرود.
در بیانیهای که بانک مرکزی منتشر کرد، اختلال سایت این نهاد در بستر تنشهای امنیتی و نظامی گستردهتر میان ایران و غرب تفسیر شد. بعد از تحمیل جنگ در ابعاد مختلف به کشور، فعالیتهای بینالمللی با دشواریهایی بیش از پیش روبهرو شد. نمونه سومی هم وجود دارد؛ خبرگزاری فارس. بر اساس گزارشهای منتشرشده، درخواستهای این خبرگزاری برای صدور یا تمدید گواهی امنیتی توسط تمام صادرکنندگان عمومی و بینالمللی مورد اعتماد مرورگرها، از Let’s Encrypt و DigiCert گرفته تا Sectigo و HARICA، یا رد شده یا بیپاسخ مانده بود.
اتفاقی که ریشه در تحریمهای یکجانبه و مستقیم دامنه این رسانه از سوی خزانهداری آمریکا در سال ۲۰۲۰ و افزودن آن به فهرست تحریمی SDN در سال ۲۰۲۳ داشت. در نهایت، گزارشها از تاثیر مشابه این مساله بر تعدادی از بانکها و سایتهای دولتی خبر میدهند. سرنخ ما به احتمال زیاد ما را به عمقی فرومیکشد که موجب اعجاب خواهد شد.
پای کدام شرکت در میان است؟
برای فهم اینکه چرا یک سازمان دولتی ایرانی باید گواهی امنیتیاش را از یک شرکت چینی با ضمانت یک نهاد لهستانی تهیه کند، باید یک قدم به عقب برگردیم و سراغ خودِ مفهوم گواهی امنیتی برویم. آن قفل سبزرنگ کنار آدرس هر سایت، در واقع یک برگه تاییدیه است که میگوید این سایت همان چیزی است که ادعا میکند، و ارتباط شما با آن رمزگذاری شده است.
اما این تاییدیه را خودِ سایت به خودش نمیدهد؛ باید یک نهاد ثالث و مستقل که در ادبیات فنی «مرجع صدور گواهی» یا CA خوانده میشود آن را صادر و امضا کند. مشکل اینجاست که مرورگرها (کروم، فایرفاکس، سافاری) فقط به گواهیهایی که توسط یکی از چند ده CA ازپیشتاییدشده و مورد اعتماد صادر شده باشند، بدون هشدار اعتماد میکنند. برای یک سازمان دولتی ایرانی، دقیقا همینجا کار گره میخورد: بسیاری از همین CAهای معتبر و شناختهشده، شرکتهای آمریکایی یا اروپاییاند که بهدلیل تحریمها حاضر به خدمترسانی به دامنههای ایرانی نیستند.
علی کیاییفر، کارشناس امنیت شبکه، در پاسخ به این سوال که چرا نهادهای ایرانی به مراجع صادرکننده غیرغربی مراجعه میکنند و اینکه آیا پای مسائل فنی یا اقتصادی در میان است یا خیر، گفت: «مساله اصلی ریسک دسترسی و تداوم سرویس است. امروزه موضوع این نیست که مثلا CA چینی از CA آمریکایی بهتر است یا برعکس. الان موضوع اصلی در این پرسش نهفته است که چه کسی حاضر است به یک سازمان ایرانی گواهی بدهد و بتواند این سرویس را بهصورت پایدار به متقاضی ایرانی ارائه دهد.»
او در پاسخ به این پرسش که آیا مسیرهای جایگزین ریسک امنیتی یا حقوقی ایجاد میکند، گفت: «بله، ولی باید دو موضوع را از یکدیگر جدا کرد: یکی ریسک امنیتی و دیگری ریسک عملیاتی. اگر مرجع صدور گواهی معتبر باشد، بهدرستی عمل کند و روت آن مورد اعتماد مرورگرها باشد، صرفِ چینی یا لهستانی بودنش مشکل فنی ایجاد نمیکند و بنابراین مشکل امنیتی به همراه ندارد.
اما برای یک سرویس حیاتی حاکمیتی، وابستگی به یک مرجع صدور گواهی خارجی، خود نوعی ریسک شخص ثالث محسوب میشود. برای نمونه، ممکن است این مرجع سرویس را قطع کند، گواهی را باطل کند، سیاست خود را تغییر دهد یا حتی خودش اعتماد مرورگرها را از دست بدهد. در آن صورت، بدون آنکه زیرساخت شما هک شده باشد، بخشی از سرویس عمومیتان دچار اختلال میشود.»
هشدارهایی که به کاربر داده میشود
تا اینجای کار، ماجرا در حد و حدود مهندسی شبکه باقی میماند؛ زنجیرهای از روتها و ضمانتها (certificates) که شاید برای خواننده عادی، انتزاعی و دور از دسترس و اطلاعاتی بلااستفاده به نظر برسد. اما درست همینجاست که تکنولوژی از اتاق سرورها بیرون میزند و پا به زندگی روزمره شهروندان میگذارد. بانک مرکزی، در همان اطلاعیهای که پیشتر از آن یاد شد، از کاربران خواسته بود تا زمان رفع مشکل، با عبور از پیام خطای نمایشدادهشده در مرورگر، به خدمات موردنظر خود دسترسی پیدا کنند.
توصیهای که در نگاه نخست ساده و بیخطر جلوه میکند. شاید ما ایرانیها خیلی به چنین هشدارهایی توجه نکنیم و اصلا متوجه تبعات آن نباشیم؛ اینکه همان هشدار ساده که از آن عبور میکنیم حفاظ امنیت ما در برابر خطرات است. رفتاری که از دید کیاییفر، خطرناک ارزیابی میشود.
او درباره راهحلهای جایگزینی مانند گواهیهای خودامضا میگوید: «اینجا باید تفکیک جدی قائل شد. برای یک شبکه داخلی سازمان که تمام کامپیوترها تحت مدیریت سرورهای همان سازمان است، مرجع صدور گواهی اختصاصی کاملا قابل استفاده است و اتفاقا راهکار استانداردی نیز به شمار میرود. اما برای یک وبسایت عمومی که میلیونها کاربر ناشناس از اینترنت به آن متصل میشوند، گواهی خودامضا راهحل مناسبی نیست. چرا که مرورگر به کاربر هشدار میدهد و اگر مردم را عادت دهیم که این هشدار را نادیده بگیرند و ادامه دهند، عملا یکی از مهمترین مکانیسمهای امنیتی مرورگر را بیاثر کردهایم.
فرداروزی اگر یک کاربر وارد یک سایت جعلی شود، همان هشدار را میبیند و میگوید این هم مثل سایت فلان سازمان است و ادامه میدهد. این از منظر فرهنگ امنیتی بسیار خطرناک است و آسیبهای امنیتی زیادی برای مردم ایجاد میکند.» در این نقطه، توصیه رسمی یک نهاد حاکمیتی و هشدار یک کارشناس مستقل، بیآنکه با یکدیگر گفتوگو کرده باشند، در برابر هم میایستند. یکی میگوید: از هشدار عبور کنید. دیگری میگوید: عبور از هشدار، خودِ بیماری است، نه درمان آن. میان این دو صدا، کاربر عادی میماند و تصمیمی که باید گرفته شود.
چرایی نگاه به شرق
پرسشی که در ابتدای این گزارش پشتِ درهای بسته سایت سازمان تنظیم مقررات جا مانده بود، حالا با وزن بیشتری بازمیگردد: آیا آنچه رخ داده، تنها مجموعهای از تصادفهای همزمان است، یا نشانهای از یک تغییر جهت آگاهانه در معماری اعتماد دیجیتال کشور؟ کیاییفر حرکت نهادهای ایرانی بهسمت صادرکنندگان غیرغربی را روندی طبیعی توصیف میکند و میگوید: «به نظرم این اتفاق تا حد زیادی روندی طبیعی و قابل پیشبینی است.
وقتی سازمانهای ایرانی مشاهده میکنند ریسک تحریم، عدم تمدید یا ابطال گواهی از سوی برخی مراجع غربی افزایش یافته، طبیعی است که بهسراغ مراجعی بروند که روتهای آنها در مرورگرهای معتبر شناختهشده است، اما در کشورهایی مانند چین یا سایر کشورهای غیرغربی قرار دارند.
هدف نیز مشخص است: کاهش ریسک تحریم، مسدودسازی یا ابطال گواهی و افزایش پایداری سرویس. بنابراین اینکه در سالهای اخیر برخی سازمانهای ایرانی بهسمت مراجع چینی یا غیرغربی رفتهاند، بهخودیخود امری غیرعادی نیست و میتوان آن را نوعی مدیریت ریسک در برابر محدودیتهای بینالمللی دانست. البته ظاهرا این راهکار نیز ریسک را به صفر نرسانده است.
در مورد چند سازمان ایرانی مشاهده میشود که با وجود مراجعه به مراجع چینی یا غیرغربی، باز هم مساله ابطال گواهی مطرح شده است. بههرحال ما در شرایط جنگی قرار داریم؛ دشمن از تمام توان خود استفاده میکند تا در اقتصاد کشور و کارکرد دستگاههای دولتی اختلال ایجاد کند.» آخرین جمله راهگشاست. این بیانگر تحمیل جنگ و گسترش آن به جهان دیجیتال است.
راهکاری برای کم کردن ریسک
اما اگر مدیریت ریسک از طریق مراجع صدور گواهی خارجی، خودش هم به منبع تازهای از ریسک بدل شده، چرا کسی به فکر یک راهحل داخلی نیفتاده؟ این پرسشی است که در گفتوگو با هر کارشناس امنیت شبکهای، دیر یا زود سر برمیآورد. عدهای از کارشناسان، در پاسخ به همین پرسش، ایدهای ساده و در نگاه نخست قانعکننده مطرح میکنند: چرا ایران بهجای وامگرفتن اعتماد از پکن و ورشو، اعتماد را از دلِ خودش نسازد؟
پاسخ کیاییفر اینگونه است: «اینکه ما در داخل کشور مرجع صدور گواهی روت داشته باشیم، یک موضوع است و اینکه آن روت در فهرست معتمدان مرورگرها و سیستمعاملهای اصلی دنیا پذیرفته شده باشد، موضوعی کاملا متفاوت است. اگر روت ما بهصورت عمومی مورد اعتماد کروم، فایرفاکس، سافاری و سیستمعاملها نباشد، کاربر عادی همچنان هنگام ورود به سایت با خطای گواهی مواجه میشود.
نصب دستی این «روت» (Root) روی سامانههای مردم نیز عملا امکانپذیر نیست، مگر آنکه یک مرورگر بومی تولید شود و مرجع صدور گواهی روت ملی به فهرست معتمدان آن افزوده شود. آنگاه میتوان از مردم خواست برای کار با سامانهها و سرویسهای حاکمیتی از همان مرورگر بومی استفاده کنند.» این جمله آخر، بیآنکه قصد چنین کاری را داشته باشد، یک بحث تازه را باز میکند. بحثی که البته این گزارش قصد ورود به آن را ندارد، اما نامش برای گوش ایرانی آشناست: ایده ساخت یک مرورگر ملی، در کنار شبکهای ملی که سالهاست موضوع مناقشه است.
بازگشت به آغاز
این گزارش از جایی آغاز شد که یک سایت باز نمیشد. یک صفحه سفید، یک هشدار سرخ، و یک کاربر که نمیدانست مشکل از کجاست. حالا، در پایان همان مسیر، تصویر روشنتر شده، اما پاسخ نهایی همچنان در دست هیچکس نیست.
گزارشها از دامنهای وسیعتر خبر میدهند که هنوز نقشه کاملش کشیده نشده است. آیا اینها بخشی از یک مساله ساختاری در دسترسی نهادهای ایرانی به معماری اعتماد دیجیتال جهانیاند، یا رخدادهایی پراکندهاند که اتفاقا همزمان دیده شدهاند؟ پاسخ این پرسش، دستکم تا امروز، در اختیار نویسنده این سطور نیست. شاید هم در اختیار هیچکس نباشد؛ نه در اختیار کارشناسی که هر روز با این زنجیره کار میکند و نه در اختیار نهادی که نامش را بر تارک این زنجیره حک کردهاند. آنچه میماند، همان دری است که این گزارش پشت آن آغاز شد؛ دری که هنوز، برای بسیاری از کاربران ایرانی، باز نشده است.
باز نشدن سایت های ایرانی؛ مشکل فنی یا اعتماد دیجیتال؟
مسئله باز نشدن سایت های ایرانی را نمیتوان در همه موارد صرفاً به یک علت نسبت داد. خطای گواهی، پایان اعتبار یک گواهی، تغییر در زنجیره اعتماد، مشکلات پیکربندی سرور یا تغییر سیاستهای یک مرجع صدور گواهی میتواند باعث شود مرورگر اتصال را ناامن تشخیص دهد. در معماری HTTPS، مرورگر باید بتواند زنجیره گواهی را تا یک ریشه مورد اعتماد دنبال کند؛ در غیر این صورت ممکن است هشدار امنیتی نمایش داده شود. به همین دلیل، باز نشدن سایت های ایرانی میتواند در برخی موارد با وضعیت گواهی امنیتی و نحوه اعتبارسنجی آن ارتباط داشته باشد.
از همین رو، باز نشدن سایت های ایرانی از منظر فنی با مفهوم «اعتماد دیجیتال» ارتباط پیدا میکند. گواهی TLS فقط برای رمزگذاری ارتباط نیست؛ مرورگر از آن برای بررسی هویت و اعتبار ارتباط نیز استفاده میکند. در واقع، مرجع صدور گواهی و ریشه مورد اعتماد بخشی از زنجیرهای هستند که به مرورگر اجازه میدهند بدون نمایش هشدار امنیتی، ارتباط را برقرار کند. بررسی دقیق باز نشدن سایت های ایرانی از این زاویه میتواند به درک بهتر نقش گواهیهای دیجیتال در دسترسی کاربران کمک کند.
در چنین شرایطی، باز نشدن سایت های ایرانی ممکن است نتیجه اختلال در یکی از حلقههای زنجیره اعتماد باشد و لزوماً به معنای هک یا نفوذ به زیرساخت یک سایت نیست. از سوی دیگر، بررسی مستمر وضعیت گواهیها و سازگاری آنها با مرورگرهای مختلف میتواند در کاهش مشکلات دسترسی موثر باشد. بنابراین، باز نشدن سایت های ایرانی موضوعی است که باید هم از منظر فنی و هم از زاویه پایداری زیرساخت اعتماد دیجیتال بررسی شود. در نهایت، شناخت عوامل موثر بر باز نشدن سایت های ایرانی میتواند به نهادهای ارائهدهنده خدمات آنلاین برای مدیریت بهتر گواهیها و کاهش اختلالهای احتمالی کمک کند.

پیامدهای ادامه باز نشدن سایت های ایرانی
ادامه باز نشدن سایت های ایرانی میتواند فراتر از یک اختلال ساده در دسترسی باشد. اگر کاربران بهطور مداوم با هشدارهای گواهی مواجه شوند و برای ورود به سایتها به نادیده گرفتن هشدارهای امنیتی عادت کنند، مرز میان یک سایت معتبر و یک سایت جعلی برای کاربر کمرنگتر خواهد شد. به همین دلیل، مدیریت گواهیهای دیجیتال و حفظ زنجیره اعتماد برای وبسایتهای عمومی اهمیت زیادی دارد و تداوم باز نشدن سایت های ایرانی میتواند نگرانیهای امنیتی بیشتری برای کاربران ایجاد کند.
از سوی دیگر، تجربه باز نشدن سایت های ایرانی میتواند ضرورت ایجاد سازوکارهای پایدارتر برای مدیریت گواهیهای حیاتی را برجسته کند. راهکارهای فنی باید علاوه بر مسئله تحریم و دسترسی، موضوع سازگاری با مرورگرها، سیستمعاملها، تمدید گواهی و وابستگی به شخص ثالث را نیز در نظر بگیرند. در چنین شرایطی، باز نشدن سایت های ایرانی میتواند اهمیت برنامهریزی برای تداوم خدمات آنلاین و کاهش وابستگیهای زیرساختی را بیشتر کند.
حتی مراجع شناختهشده بینالمللی نیز ممکن است در طول زمان با تغییرات سیاستی و فنی در برنامههای اعتماد مرورگرها مواجه شوند. برای نمونه، تغییرات مربوط به ریشههای مورد اعتماد در مرورگرها نشان میدهد که مدیریت چرخه عمر گواهی یک موضوع مستمر، تخصصی و نیازمند پایش دائمی است، نه اقدامی یکباره. بنابراین، بررسی دلایل باز نشدن سایت های ایرانی میتواند به شناسایی نقاط ضعف احتمالی در فرآیند صدور، تمدید و اعتبارسنجی گواهیها کمک کند و در نهایت، کاهش باز نشدن سایت های ایرانی به افزایش پایداری خدمات دیجیتال منجر شود.
جمعبندی باز نشدن سایت های ایرانی
در مجموع، باز نشدن سایت های ایرانی را باید در نقطه تلاقی مسائل فنی، زیرساختی و محدودیتهای بینالمللی بررسی کرد. گواهی دیجیتال بخشی از معماری اعتماد اینترنت است و اختلال در هر حلقه از زنجیره اعتماد میتواند تجربه کاربر را تحت تاثیر قرار دهد. تداوم باز نشدن سایت های ایرانی میتواند ضرورت توجه بیشتر به زیرساختهای اعتماد دیجیتال و مدیریت گواهیهای امنیتی را افزایش دهد.
برای وبسایتهای عمومی، استفاده از گواهیای که مرورگرها آن را معتبر میدانند اهمیت ویژهای دارد. منابع رسمی مراجع صدور گواهی مانند Let’s Encrypt توضیح میدهند که گواهیهای TLS چگونه برای ایجاد ارتباط مورد اعتماد مرورگرها صادر و اعتبارسنجی میشوند. همچنین DigiCert توضیح میدهد که مرورگر در زمان برقراری ارتباط امن، اعتبار صادرکننده و وضعیت گواهی را بررسی میکند. در چنین شرایطی، باز نشدن سایت های ایرانی میتواند علاوه بر ایجاد اختلال برای کاربران، اهمیت مدیریت صحیح گواهیهای دیجیتال را نیز بیشتر نمایان کند.
در نهایت، باز نشدن سایت های ایرانی نشان میدهد که دسترسی پایدار به خدمات آنلاین فقط به داشتن سرور و اتصال اینترنت وابسته نیست؛ بلکه مدیریت گواهیها، زنجیره اعتماد، سازگاری با مرورگرها و تداوم خدمات نیز بخشی از زیرساخت حیاتی وب محسوب میشود. بررسی دقیق دلایل باز نشدن سایت های ایرانی میتواند به شناسایی نقاط آسیبپذیر در زیرساخت دیجیتال کمک کند و زمینه را برای کاهش ریسک اختلالهای مشابه فراهم سازد. از این منظر، باز نشدن سایت های ایرانی موضوعی فراتر از یک خطای ساده مرورگر است و میتواند ضرورت توجه جدیتر به مدیریت ریسک و زیرساخت اعتماد دیجیتال را برای نهادهای ایرانی افزایش دهد.


نظر شما در مورد این مطلب چیه؟